Apache Builder: как патчи к NCSA стали Apache
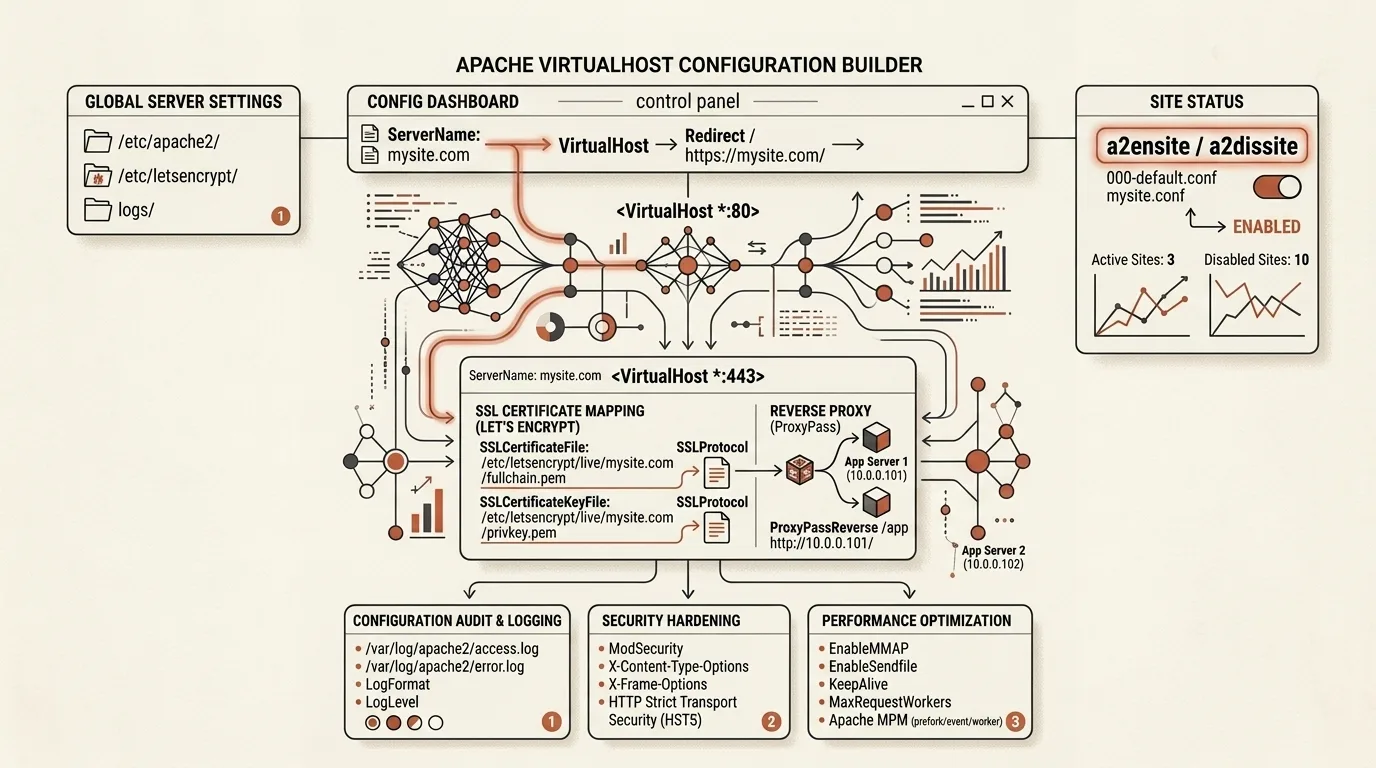
Apache появился в 1995 году, когда веб уже быстро рос, но работа серверного администратора выглядела совсем иначе. Не было привычных облачных панелей, автоматического выпуска TLS-сертификатов и готовых reverse proxy перед каждым приложением. Владельцы сайтов запускали один из немногих доступных HTTP-серверов, исправляли его под свою систему и обменивались изменениями по электронной почте.
Именно из такой практики вырос Apache HTTP Server. Его ранняя история действительно связана с патчами, но проект довольно быстро перестал быть просто набором исправлений к чужому коду. Чтобы понять, почему в современной конфигурации соседствуют VirtualHost, подключаемые модули и отдельные файлы для сайтов, полезно проследить переход от NCSA httpd к самостоятельной архитектуре Apache.
NCSA httpd и сервер для молодого веба
В 1993 году Национальный центр суперкомпьютерных приложений при Иллинойсском университете выпустил NCSA httpd. Основным автором сервера был Роб Маккул, а рядом в той же организации развивался Mosaic, один из первых массовых графических браузеров. NCSA httpd не был первым веб-сервером в истории, но оказался одним из наиболее распространённых и помог сделать публикацию сайтов доступнее за пределами лабораторий, где зарождался World Wide Web.
Когда Маккул ушёл из NCSA в середине 1994 года, развитие версии 1.3 замедлилось. Пользователи при этом продолжали находить ошибки и добавлять необходимые функции, поэтому у разных администраторов накапливались собственные несовместимые наборы патчей. Проблемой стало уже не отсутствие исправлений, а отсутствие общего места, где их можно было согласовать, проверить и выпустить как одну версию.
В феврале 1995 года небольшая группа таких пользователей решила координировать работу. Согласно официальной истории HTTP Server Project, Брайан Белендорф и Клифф Скольник подготовили почтовую рассылку, общее пространство и доступ к серверу, а основу Apache Group составили восемь человек: Белендорф, Рой Филдинг, Роб Хартилл, Дэвид Робинсон, Скольник, Рэнди Тербуш, Роберт Тау и Эндрю Уилсон. Поэтому у Apache нет одного автора в том же смысле, в каком Роб Маккул был основным автором NCSA httpd.
Как набор патчей стал отдельным сервером
Группа взяла NCSA httpd 1.3, собрала опубликованные исправления и полезные расширения, после чего в апреле 1995 года выпустила Apache 0.6.2. Это был первый официальный публичный релиз проекта, однако разработчики уже понимали, что бесконечно накладывать патчи на прежнюю основу нельзя.
Летом Роберт Тау спроектировал новую архитектуру под кодовым названием Shambhala. В ней появились модульная структура, API расширений, пулы памяти и адаптивная модель предварительно запускаемых процессов. Команда перенесла функции ранней ветки на эту основу и в августе выпустила Apache 0.8.8, а 1 декабря 1995 года последовал Apache 1.0. Таким образом, привычная формула о «сервере из патчей» точно описывает исходную организационную проблему, но плохо описывает уже первый год самостоятельной разработки.
Меньше чем через год после появления группы Apache обошёл NCSA httpd в опросе Netcraft. В декабре 1996 года Netcraft насчитал 247 419 сайтов на Apache, что соответствовало 41% тогдашней выборки. У этого лидерства нет одной универсальной даты окончания: современные опросы отдельно считают все сайты, активные сайты, домены, веб-серверы и миллион наиболее загруженных ресурсов, а результаты по этим метрикам расходятся. Поэтому фраза «Nginx просто обогнал Apache» без указания выборки и даты создаёт ложную точность.
В июне 1999 года участники Apache Group учредили Apache Software Foundation. Фонд дал проекту юридическую, финансовую и организационную основу, а со временем стал домом для множества других открытых проектов. Сам HTTP-сервер при этом сохранил коллективную модель разработки, сложившуюся ещё в почтовой рассылке.
Две истории вокруг имени Apache
Происхождение названия часто пересказывают как очевидную игру слов: patched server превратился в a patchy server, а затем в Apache. Такая версия кажется естественной, поскольку первая сборка действительно объединяла патчи к NCSA httpd, и она встречается даже в некоторых исторических материалах проекта.
Текущая история Apache Software Foundation формулирует происхождение иначе. В ней сказано, что имя первым использовал Брайан Белендорф как знак признательности людям и народам, называющим себя Apache, а каламбур о патчах распространился позднее и превратился в легенду. Более ранние FAQ фонда описывали этот выбор через стереотипный образ воинской стойкости, но такую формулировку не стоит повторять как характеристику самих коренных народов.
Здесь важно не смешивать историю программного проекта с правом говорить от имени людей, чьё название он заимствовал. Apache является общим названием для нескольких коренных народов и суверенных сообществ, а не одного абстрактного «племени». Поэтому корректнее зафиксировать собственное объяснение фонда и существование каламбура, не превращая спорную культурную отсылку в рекламную легенду о сервере.
Почему VirtualHost стал центральной частью конфигурации
Один процесс Apache может обслуживать несколько сайтов, различая их по адресу, порту и имени хоста. Для современного name-based hosting сервер сначала выбирает набор подходящих блоков <VirtualHost> по IP-адресу и порту, а затем сравнивает ServerName и ServerAlias с именем из HTTP-запроса. Благодаря этому множество доменов используют один IP-адрес. Если имя не совпало ни с одним блоком, запрос получает первый VirtualHost для выбранной пары адреса и порта, поэтому порядок файлов тоже может влиять на результат. Подробный алгоритм описан в документации Apache 2.4.
На порту 443 выбор начинается ещё во время TLS-соединения. Клиент передаёт имя через SNI, чтобы сервер успел выбрать подходящий VirtualHost и сертификат до обычного HTTP-запроса. Внутри блока может находиться DocumentRoot для статического сайта или PHP-приложения, правила ProxyPass для передачи запросов другому процессу, параметры журналов, кеширования, сжатия и контроля доступа.
Модульная структура позволила добавлять эти возможности без превращения ядра в единственный огромный файл. Например, mod_proxy отвечает за проксирование, mod_rewrite за правила переписывания URL, а mod_ssl подключает TLS. Сам mod_ssl начал Ральф Энгельшалл в апреле 1998 года, опираясь на Apache-SSL Бена Лори; публичная версия 2.0.0 вышла 10 августа того же года. После смягчения американских экспортных ограничений на криптографическое ПО модуль вошёл в Apache HTTP Server 2.0 и теперь использует OpenSSL как криптографический механизм. Эта хронология изложена в архивной документации mod_ssl.
Откуда взялись a2ensite и a2enmod
Upstream Apache не требует структуры sites-available и sites-enabled. Это соглашение пакетирования Debian, которое затем унаследовали Ubuntu и другие производные системы. Скрипт a2enmod был документирован как Debian-specific уже в 2001 году, а a2ensite добавили в пакет Apache 2 в 2004 году, чтобы применять тот же механизм к VirtualHost-файлам.
В современной схеме Debian a2ensite создаёт символическую ссылку из sites-enabled на конфигурацию в sites-available, а a2dissite удаляет её. Пара a2enmod и a2dismod делает похожую работу с файлами в mods-available и mods-enabled. Это подтверждает руководство Debian. В Fedora, RHEL, Arch Linux, контейнерных образах и ручных сборках каталоги и команды могут быть другими, поэтому инструкцию с a2ensite нельзя называть универсальной инструкцией для Apache.
Certbot добавил к этой структуре ещё одно узнаваемое соглашение. Его Apache-плагин традиционно использует расширение -le-ssl.conf для созданного HTTPS VirtualHost, хотя это не требование Apache или Let's Encrypt. Команда certbot certonly --apache использует Apache для проверки владения доменом, получает сертификат, но не устанавливает его в VirtualHost автоматически. Такой режим удобен, когда конфигурацию хочется контролировать вручную.
Что создаёт Apache VirtualHost Builder
Apache VirtualHost Builder ориентирован на Apache 2.4 в Debian или Ubuntu и создаёт несколько представлений одной конфигурации. HTTP-блок на порту 80 содержит домен, алиас и выбранный корневой обработчик. Им может быть DocumentRoot с секцией <Directory> либо reverse proxy на локальное приложение. Для отдельных путей можно добавить пары ProxyPass и ProxyPassReverse; инструмент отдельно предупреждает, если слеш в конце пути и адреса backend не согласован.
HTTPS-блок на порту 443 повторяет маршрутизацию, включает mod_ssl и ссылается на fullchain.pem и privkey.pem в каталоге Let's Encrypt. По желанию конфигурация добавляет редирект с HTTP, файл параметров Certbot, HSTS и gzip через mod_deflate. Отдельная вкладка создаёт дисковый кеш на основе mod_cache_disk, сроки свежести через mod_expires и заголовки Cache-Control. Кешировать динамические или персонализированные ответы без отдельного анализа опасно, поэтому этот блок нельзя включать только ради ускорения.
Результат доступен как отдельные HTTP и HTTPS файлы, объединённый документ и список команд. Командная последовательность сначала активирует HTTP VirtualHost и необходимые модули, затем запускает certbot certonly --apache, после выпуска сертификата включает HTTPS-файл и повторяет reload. Объединённый вариант этой безопасной последовательности не следует: если активировать его до выпуска сертификата, ссылка на отсутствующий файл уже попадёт в загружаемую конфигурацию.
Генератор не подключается к серверу, не проверяет DNS и не запускает синтаксическую проверку Apache. Он также предполагает пути /etc/apache2 и /etc/letsencrypt, systemd, один обязательный алиас и имя сертификата, совпадающее с основным доменом. Перед применением нужно проверить, что оба DNS-имени указывают на сервер, посмотреть фактический путь, напечатанный Certbot, убрать ненужные Indexes, AllowOverride All, кеш или HSTS и выполнить sudo apache2ctl configtest. Неудачный reload обычно оставляет работающие процессы на прежней конфигурации, но restart с ошибочным файлом уже не запустит сервер.
Для начала заполните домен и алиас, выберите DocumentRoot или reverse proxy, затем просмотрите каждую вкладку результата. После копирования файлов проверьте их вручную и только потом выполняйте команды по очереди. Такой порядок сохраняет главное преимущество генератора, то есть согласованность двух VirtualHost, но оставляет решение о безопасности и структуре сервера за администратором.
Похожие инструменты


Частые вопросы
Кто создал Apache HTTP Server?
Apache появился как коллективный проект. В феврале 1995 года восемь разработчиков и администраторов образовали Apache Group, чтобы объединить исправления и расширения для NCSA httpd 1.3. Брайан Белендорф и Клифф Скольник организовали рассылку и общую инфраструктуру, но сводить создание сервера к одному автору было бы неточно.
Почему сервер называется Apache?
Современная история Apache Software Foundation говорит, что Брайан Белендорф выбрал имя в знак признательности людям и народам, называющим себя Apache. Каламбур «a patchy server» возник из-за множества патчей к NCSA httpd и быстро стал популярной альтернативной историей. Материалы самого проекта в разные годы пересказывали обе версии, поэтому лучше не выдавать игру слов за бесспорно установленное происхождение имени.
Что такое a2ensite и a2enmod?
Это инструменты конфигурационной схемы Debian и производных систем, включая Ubuntu, а не универсальные команды Apache HTTP Server. a2ensite создаёт ссылку на файл сайта в sites-enabled, а a2enmod аналогично активирует файлы модуля из mods-available. В других дистрибутивах расположение файлов и способ загрузки модулей отличаются.
Когда появился mod_ssl?
Ральф Энгельшалл начал mod_ssl в апреле 1998 года на основе работ Бена Лори над Apache-SSL, а первый публичный mod_ssl 2.0.0 вышел 10 августа 1998 года. Позднее модуль вошёл в кодовую базу Apache HTTP Server 2.0 и использует OpenSSL как криптографический механизм.
Что произойдёт, если включить HTTPS VirtualHost до выпуска сертификата?
Если активная конфигурация ссылается на отсутствующие файлы в SSLCertificateFile или SSLCertificateKeyFile, проверка конфигурации и reload завершатся ошибкой. Успешно работающий Apache при неудачном reload обычно продолжит обслуживать запросы со старой конфигурацией, однако следующий restart или запуск также не пройдёт, пока пути не будут исправлены или сертификат не появится.