Как читать заголовки письма, когда падает DMARC
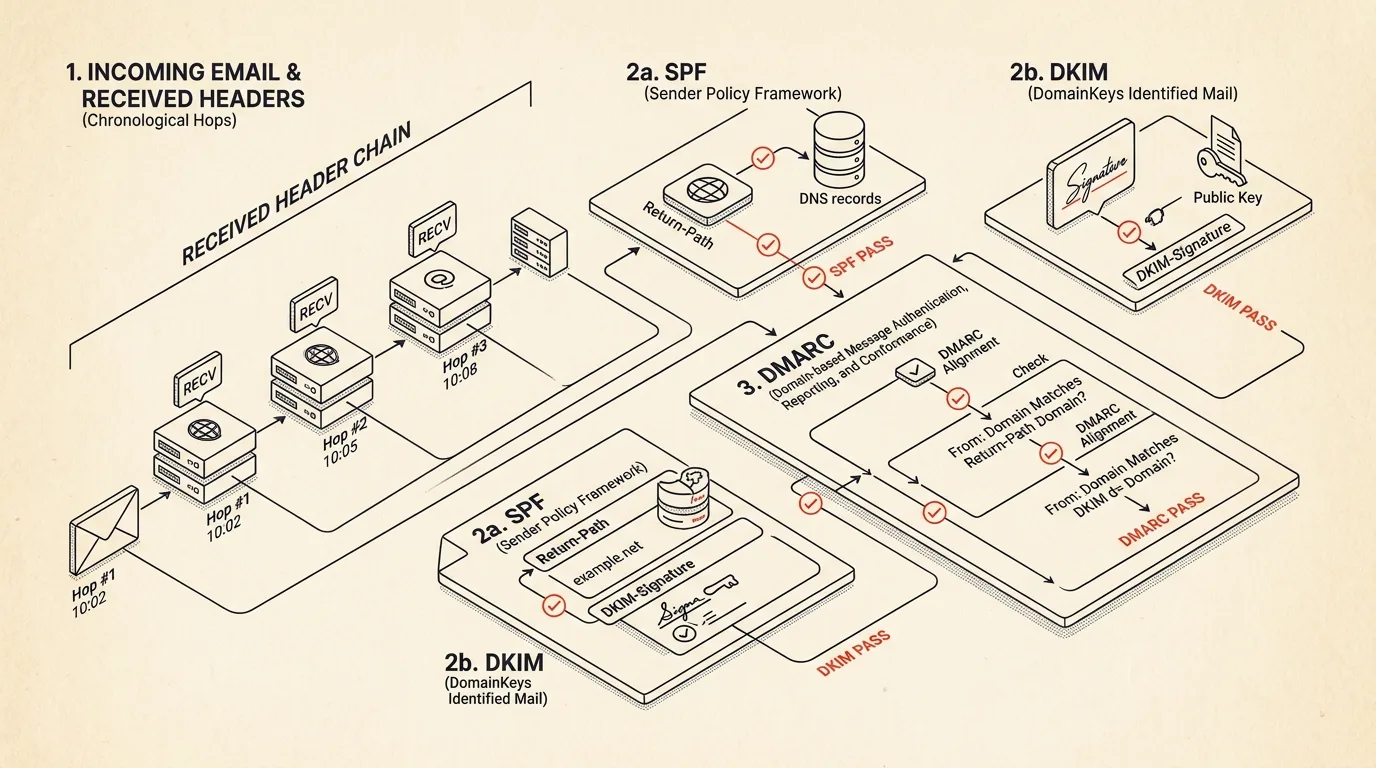
Пришло письмо, которое выглядит подозрительно, — или письмо, которое клиент клянётся, что отправил, так и не дошло. На оба вопроса отвечает один и тот же блок текста: заголовки. Это журнал доставки, записанный снизу вверх, плюс протокол того, что принимающий сервер решил об отправителе.
Большая часть путаницы возникает из-за того, что SPF, DKIM и DMARC считают одной проверкой с тремя названиями. Это три механизма, которые проверяют три разные идентичности, и почти все реальные сбои живут именно в зазоре между ними.
Три механизма, три идентичности
SPF отвечает на один вопрос: имел ли право подключившийся IP отправлять почту для домена конвертного отправителя. Конвертный отправитель — это то, что сервер записал в Return-Path, а не то, что видит читатель. В любой почте, идущей через платформу рассылок, это обычно адрес для отбивок на домене самой платформы.
DKIM отвечает на другой вопрос: сходится ли подпись над выбранными заголовками и телом письма с публичным ключом домена из тега d=. Подписей может быть несколько, и прошедшая подпись сама по себе ничего не говорит о том, от чьего имени письмо.
DMARC — это та часть, которая привязывает любой из двух результатов к заголовку From:, единственной идентичности, которую вообще видит читатель. Он проходит, когда SPF или DKIM прошли и домен, стоящий за этим результатом, выровнен с доменом From. Строгое выравнивание — точное совпадение, мягкое — совпадение организационных доменов, поэтому mail.brand.example выравнивается с brand.example.
Поэтому spf=pass рядом с dmarc=fail — не противоречие. Просто SPF прошёл для чужого домена.


Выравнивание решает всё
Когда на стол ложится отказ DMARC, полезный вопрос не «прошёл ли SPF», а «для какого домена он прошёл». Из заголовков нужно вытащить три значения:
- домен из
From:; smtp.mailfromизAuthentication-Resultsили домен изReturn-Path;- каждый тег
d=из прошедших результатов DKIM.
Если ни один из них не совпадает с доменом From, DMARC не пройдёт, сколько бы зелёных результатов ни было в заголовке. Это же самый быстрый способ диагностировать сломанную настройку отправки: бренд публикует p=reject, шлёт через платформу, которой никогда не настраивали DKIM, — и падает каждый раз, а заголовок прямо показывает, какой из двух путей должен был обеспечить выравнивание.
Как читать цепочку Received
Каждый сервер добавляет свою строку Received: в начало, поэтому блок идёт в обратном хронологическом порядке: последний узел сверху, origin — внизу. Переверните его, и получится таймлайн.
Разрыв между отметкой одного сервера и следующего — это задержка узла, и она включает очередь на принимающей стороне. Письмо, шедшее четыре минуты, обычно провело их в одном месте, и именно оттуда начинается расследование: greylisting, лимит скорости, контентный фильтр, отложивший письмо в сторону.
На каждом узле стоит смотреть на две детали. Ключевое слово транспорта: ESMTPS означает, что TLS был согласован, простой SMTP — что нет. И сами отметки времени: если узел проштампован раньше предыдущего, часы на сервере врут и все задержки вокруг него бессмысленны.
Что ломается у честных писем
Прежде чем считать отказ атакой, исключите две бытовые причины.
Пересылка. Университетский или личный алиас, который пересылает почту на другой ящик, отправляет письмо заново со своего IP. Теперь SPF описывает пересылающий сервер, а не автора, и выравнивания не будет. DKIM пересылку обычно переживает, поэтому целая подпись — это то, что спасает такое письмо, если только пересылающий сервер его не изменил.
Списки рассылки. Списки добавляют префикс к теме и футер в тело. И то и другое попадает под подпись DKIM, поэтому хеш перестаёт сходиться. Вместе с переписанным конвертным отправителем письмо теряет обе идентичности и проваливает DMARC, хотя никто ничего не подделывал. Выдают это заголовки List-Id и List-Unsubscribe, и стоит проверить, не публикует ли домен отправителя p=reject — именно это превращает косметический отказ в недоставленное письмо.
Признаки, которые говорят о подделке
Когда бытовые объяснения не подходят, в том же блоке заголовков есть несколько сигналов, указывающих в другую сторону:
- Отображаемое имя, содержащее адрес.
"Support <[email protected]>" <[email protected]>в большинстве клиентов выглядит просто как Support, а адрес, который читатель мог бы проверить, — это текст внутри имени. Атакующему это не стоит ничего и работает на удивление хорошо. Reply-Toна постороннем домене. Нормально для хелпдесков и одновременно стандартная схема, когда цель — перехватить ответ.- Punycode и домены со смешанными алфавитами. Домен
xn--или имя, где латиница смешана с кириллицей, отрисовывается в клиенте как знакомый бренд, а резолвится совсем в другое место. - Управляющие символы направления в теме или имени. Невидимые символы Unicode переворачивают отрисовку фрагмента — классический способ замаскировать имя или расширение файла.
- Больше одного заголовка
From:. RFC 5322 допускает ровно один. Фильтры и клиенты не всегда выбирают одинаковый, и это расхождение делается намеренно.
Ни один из признаков сам по себе не доказательство. Несколько сразу, в письме, которое ещё и не проходит выравнивание, — уже не совпадение.
Разбор без отправки письма на чужой сервер
Разбор заголовков — это парсинг текста: ему не нужен ни аккаунт, ни загрузка, ни бэкенд. Здесь это важнее, чем для большинства инструментов, потому что блок заголовков несёт адреса получателей, внутренние имена хостов и часто внутреннюю схему адресации организации, которая письмо приняла.
Email Header Analyzer делает весь проход в браузере: разворачивает и декодирует каждый заголовок, восстанавливает цепочку Received в хронологическом порядке с задержками и статусом TLS на каждом узле, вытаскивает результаты SPF, DKIM и DMARC, заново выводит выравнивание из самих идентичностей вместо пересказа серверной сводки и подсвечивает перечисленные выше признаки подделки. Ничего не покидает страницу и не делается ни одного DNS-запроса — в этом же его честное ограничение: он читает вердикты, которые уже вычислил ваш принимающий сервер, а не перепроверяет подпись, ключа для которой у него нет.
Похожие инструменты


Частые вопросы
Почему у письма spf=pass, но dmarc=fail?
SPF проверяет конвертного отправителя из Return-Path, а это обычно адрес для отбивок на домене самой рассылочной платформы. DMARC засчитывает такой pass только если домен совпадает с тем, что читатель видит в заголовке From. Когда сервис шлёт с [email protected] от имени brand.example, SPF проходит для провайдера, а DMARC всё равно падает: домены не выровнены.
Какому заголовку Authentication-Results можно верить?
Только тому, который написала ваша собственная принимающая инфраструктура — как правило, самому верхнему. Заголовок с таким именем может добавить любой сервер на пути, включая отправителя, поэтому результаты, записанные до вашего периметра, сами по себе ничего не доказывают.
Почему DKIM сломался после рассылки через список?
Списки рассылки добавляют префикс к теме и футер в тело письма. И то и другое покрыто подписью, поэтому хеш перестаёт сходиться и DKIM падает. Это самая частая безобидная причина отказа DMARC, и в цепочке Received обычно виден лишний узел — сервер списка.
Может ли разбор заголовков доказать, что письмо настоящее?
Он доказывает, что письмо прошло аутентификацию на принимающем сервере и что аутентифицированный домен совпадает с видимым отправителем. Он не перепроверяет подпись DKIM задним числом без запроса публичного ключа в DNS и не отвечает на вопрос, честен ли отправитель: фишер прекрасно аутентифицирует собственный похожий домен.