Как устроены права chmod: биты, каталоги и специальные режимы
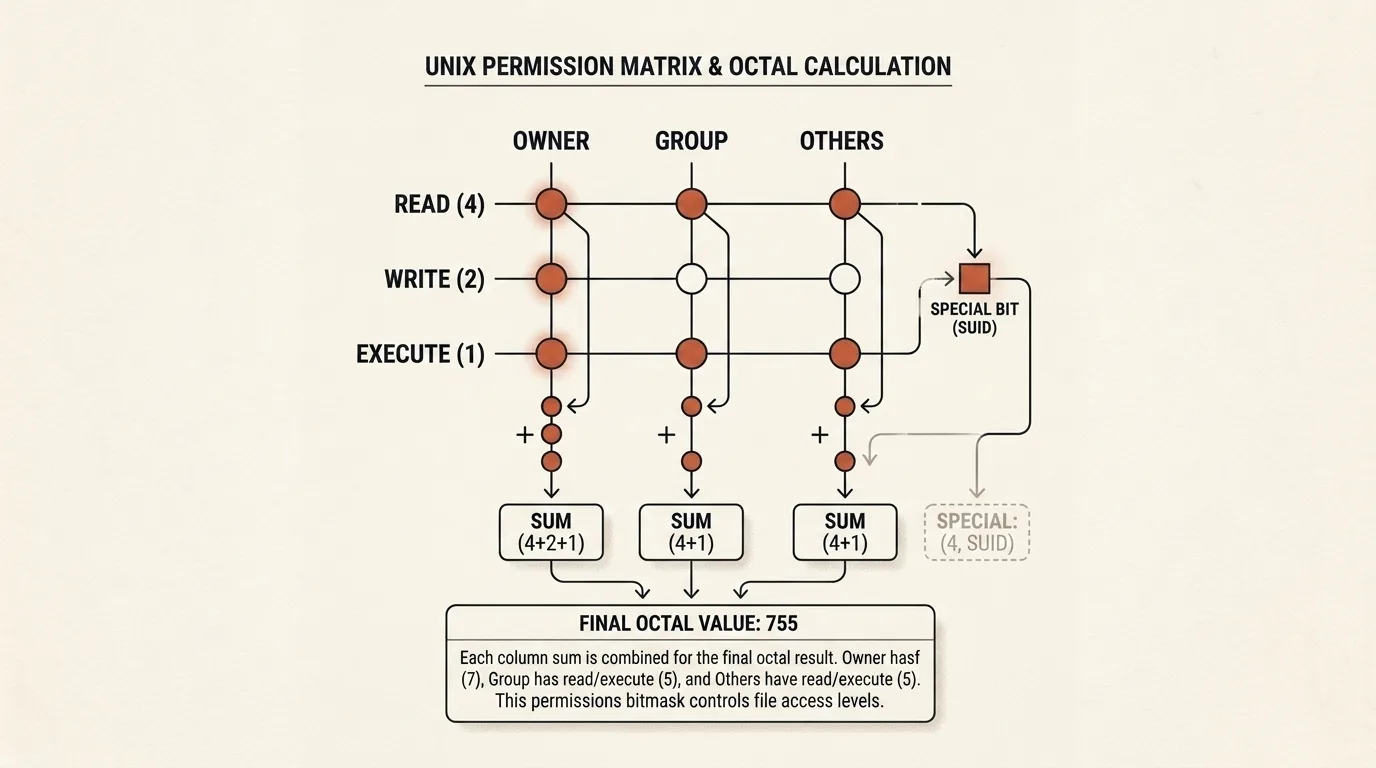
Запись вроде chmod 755 выглядит как короткий числовой пароль, который нужно выучить, однако никакой магии в нём нет. Это компактная запись битовой маски: три группы пользователей получают по три базовых права, а контекст файла или каталога определяет, что эти права позволяют сделать на практике. Поэтому один и тот же режим может быть разумным для исполняемого файла и совершенно неподходящим для документа с секретами.
Современная схема появилась не сразу
Команда chmod присутствовала уже в первом руководстве Unix от 3 ноября 1971 года, но тогдашняя модель отличалась от привычной. Она разделяла владельца и всех остальных, давала им отдельные права на чтение и запись, а право выполнения было общим; групповой тройки rwx ещё не существовало. В последующих редакциях Unix появилась категория группы, и к четвёртой редакции руководство stat уже описывало знакомые наборы прав для владельца, группы и остальных.
Поэтому современную схему неточно представлять как законченное изобретение Кена Томпсона, сделанное в один момент в 1971 году. Она росла вместе с многопользовательской системой Bell Labs: разработчики уточняли, кому принадлежит файл, как разрешить совместную работу и как дать программе строго ограниченный доступ к данным другого пользователя. Итоговая модель оказалась достаточно простой для ежедневной работы и достаточно общей, чтобы пережить исходный Unix на десятилетия.
Три тройки прав и две формы записи
У каждого файла есть владелец и группа, а базовые разрешения разделены на три категории: u для владельца, g для участников группы файла и o для остальных пользователей. Ядро выбирает подходящую категорию по идентификаторам процесса, после чего проверяет её биты. Права не складываются между категориями: если процесс совпал с владельцем, система использует именно тройку владельца, а не ищет более удобное разрешение в group или others.
Значение букв зависит от типа объекта:
| Бит | Число | Обычный файл | Каталог |
|---|---|---|---|
r | 4 | читать содержимое | получать список имён |
w | 2 | изменять содержимое | создавать, удалять и переименовывать записи |
x | 1 | запускать как программу | проходить по каталогу и обращаться к известным именам |
Для каждой категории числа складываются. Режим 755 получается как 7 = 4 + 2 + 1 для владельца и две пятёрки 5 = 4 + 1 для группы и остальных. Та же маска записывается символически как u=rwx,go=rx, поэтому команды chmod 755 app и chmod u=rwx,go=rx app задают одинаковые девять базовых битов. Числовая форма удобна, когда известен весь итоговый режим, а операторы +, - и = в символической форме позволяют явно добавить, убрать или заменить выбранные права.
Здесь полезно не смешивать команду и вывод ls -l. Строка rwxr-xr-x показывает уже установленный режим, но не является готовым операндом для chmod; команда использует выражение вроде u=rwx,go=rx. Маска umask тоже решает другую задачу: она ограничивает начальный режим при создании нового объекта, тогда как последующий chmod с явно указанными категориями меняет существующие биты.
Для каталога rwx означает не то же самое, что для файла
Большая часть ошибок начинается с попытки читать права каталога как права обычного файла. Чтение каталога позволяет получить список имён, но без x пользователь не сможет нормально пройти к этим объектам и запросить их метаданные. Запись управляет записями внутри каталога и обычно используется вместе с x, чтобы создавать, переименовывать и удалять элементы.
Из этого следует важная деталь: возможность удалить обычный файл определяется прежде всего правами на его родительский каталог, а не наличием w у самого файла. Пользователь может не иметь права изменять содержимое файла, но удалить его запись из доступного для записи каталога. И наоборот, право записи на файл не поможет удалить его из закрытого каталога. Подробно поиск компонентов пути описан в руководстве Linux по разрешению путей.
Именно поэтому 777 нельзя оценивать вне контекста. На общем каталоге такой режим разрешает всем менять его набор записей, а на обычном файле он ещё и без необходимости даёт всем право изменять содержимое и пытаться его выполнить. Режим 755 ограничивает запись владельцем, но тоже не является универсальным «правильным значением»: закрытому ключу обычно нужен 600, общему каталогу команды могут потребоваться групповые права, а веб-приложение следует настраивать по тому, какие процессы действительно читают или изменяют каждый путь.
SUID и SGID меняют идентификатор выполняемой программы
Специальные биты занимают ещё одну восьмеричную цифру перед обычными правами. Значение 4 включает SUID, 2 включает SGID, а их сумма даёт комбинацию; например, 4755 означает SUID вместе с базовым режимом 755.
На исполняемом файле SUID временно устанавливает эффективный UID процесса равным владельцу файла, а SGID таким же образом использует группу файла. Это не синоним запуска от root: повышенные права появятся только тогда, когда владельцем или группой является привилегированная учётная запись. Современный Linux также не применяет такую смену идентификатора в некоторых условиях, включая файловую систему с nosuid, установленный no_new_privs и запуск интерпретируемого скрипта; точные ограничения перечислены в execve(2).
История SUID началась намного раньше 1979 года. Деннис Ритчи подал заявку на механизм временной смены эффективного идентификатора 9 июля 1973 года, а патент США 4 135 240 был опубликован 16 января 1979-го. Из-за этой даты публикации иногда возникает ошибочное утверждение, будто SUID появился только в Seventh Edition Unix. Сам патент описывает более общую идею: владелец защищённых данных предоставляет программу-посредник, которая выполняется с его идентификатором и разрешает вызывающему пользователю только предусмотренные операции.
Для каталога SGID получил другое практическое применение. Новые файлы наследуют группу каталога, а созданные внутри подкаталоги наследуют ещё и сам бит SGID, что помогает поддерживать единое групповое владение в общем рабочем дереве. Поведение Linux зафиксировано в inode(7).
Sticky bit сменил назначение
В ранних Unix sticky bit просил систему сохранять текст программы в области подкачки после завершения, чтобы следующий запуск происходил быстрее. Отсюда и название: код как бы оставался «приклеенным» к swap. С развитием виртуальной памяти эта оптимизация потеряла смысл, зато тот же бит стали использовать для каталогов с общей записью.
На современном Linux sticky bit ограничивает удаление и переименование записей: непривилегированному пользователю это разрешено, если он владеет самим файлом или каталогом. Поэтому /tmp обычно имеет режим 1777: записывать туда могут все, но один пользователь не может просто удалить временный файл другого. Это правило относится к записи каталога, а не к защите содержимого уже открытого файла; описание GNU chmod называет его restricted deletion flag.
Биты режима не описывают всю политику доступа
Даже правильно выбранный chmod показывает только базовый слой. На результат влияют владелец и группа объекта, ACL, Linux capabilities, параметры монтирования, атрибуты файловой системы и системы обязательного контроля вроде SELinux или AppArmor. Кроме того, право выполнить файл ещё не гарантирует успешный запуск: ядру нужен поддерживаемый формат программы, а для доступа по пути требуются права поиска на каждом родительском каталоге.
Поэтому режим стоит выбирать от задачи, а не по запомнившемуся числу. Сначала определите, кто должен читать, изменять или запускать объект, затем отдельно проверьте смысл прав для его типа и только после этого применяйте маску.
Как пользоваться Chmod Calculator
Chmod Calculator позволяет собрать классический режим без вычислений в уме. В матрице можно отметить r, w и x для владельца, группы и остальных, отдельно включить SUID, SGID или sticky bit либо взять один из шести пресетов как отправную точку. Результат сразу показывается в восьмеричном и символьном виде, а рядом формируются команды для одного файла, рекурсивного изменения дерева и базовая символическая команда.
У генератора есть два ограничения, которые важно видеть до копирования команды. Во-первых, пресеты не учитывают назначение конкретного пути и не являются готовыми рекомендациями по безопасности. Во-вторых, сформированная символическая команда передаёт только обычные rwx; если включён специальный бит, применяйте восьмеричную команду либо самостоятельно добавьте u+s, g+s или +t. Строка rwsr-xr-x в результате корректно показывает SUID, но команда вида u=rwx,g=rx,o=rx его не установит.
С рекурсивным вариантом chmod -R нужна отдельная осторожность, поскольку он меняет всё дерево, хотя файлам и каталогам нередко нужны разные режимы. Перед запуском проверьте целевой путь и список объектов, а для смешанного дерева задавайте права файлов и каталогов раздельно.
Похожие инструменты


Частые вопросы
Кто создал систему прав доступа Unix?
Она складывалась вместе с Unix, а не появилась сразу в современном виде и не была работой одного человека. В первой редакции системы уже существовали владелец, права чтения и записи для владельца и остальных, общий бит выполнения и SUID. Позднее добавились группы и знакомые нам три набора rwx для владельца, группы и остальных.
Что означают цифры chmod?
Каждая из трёх основных цифр складывается из 4 (чтение), 2 (запись) и 1 (выполнение для файла или поиск для каталога). Поэтому 7 означает rwx, 6 означает rw-, а 5 означает r-x. Необязательная первая цифра управляет специальными битами: 4 для SUID, 2 для SGID и 1 для sticky bit.
Что такое SUID?
SUID, или set-user-ID, меняет эффективный идентификатор пользователя при запуске исполняемого файла на идентификатор владельца этого файла. Если владельцем является root, программа получает его права, но SUID сам по себе не означает root. На Linux механизм также может быть отключён политикой запуска или параметрами файловой системы.
Что делает sticky bit на каталоге?
В каталоге с sticky bit непривилегированный пользователь не может удалить или переименовать чужую запись только потому, что каталог доступен ему для записи. Это разрешено владельцу файла, владельцу каталога и привилегированному процессу. Типичный пример такого режима: 1777 для /tmp.
Чем chmod 777 отличается от 755?
Режим 777 даёт чтение, запись и выполнение всем трём категориям, а 755 оставляет запись только владельцу. Для каталога 777 обычно позволяет всем создавать и удалять записи, если этому не мешает sticky bit и другие механизмы доступа. Для обычного файла возможность удаления определяется правами родительского каталога, а не битом записи самого файла.