Проверка DNS через DoH и защита почты SPF, DMARC и DKIM
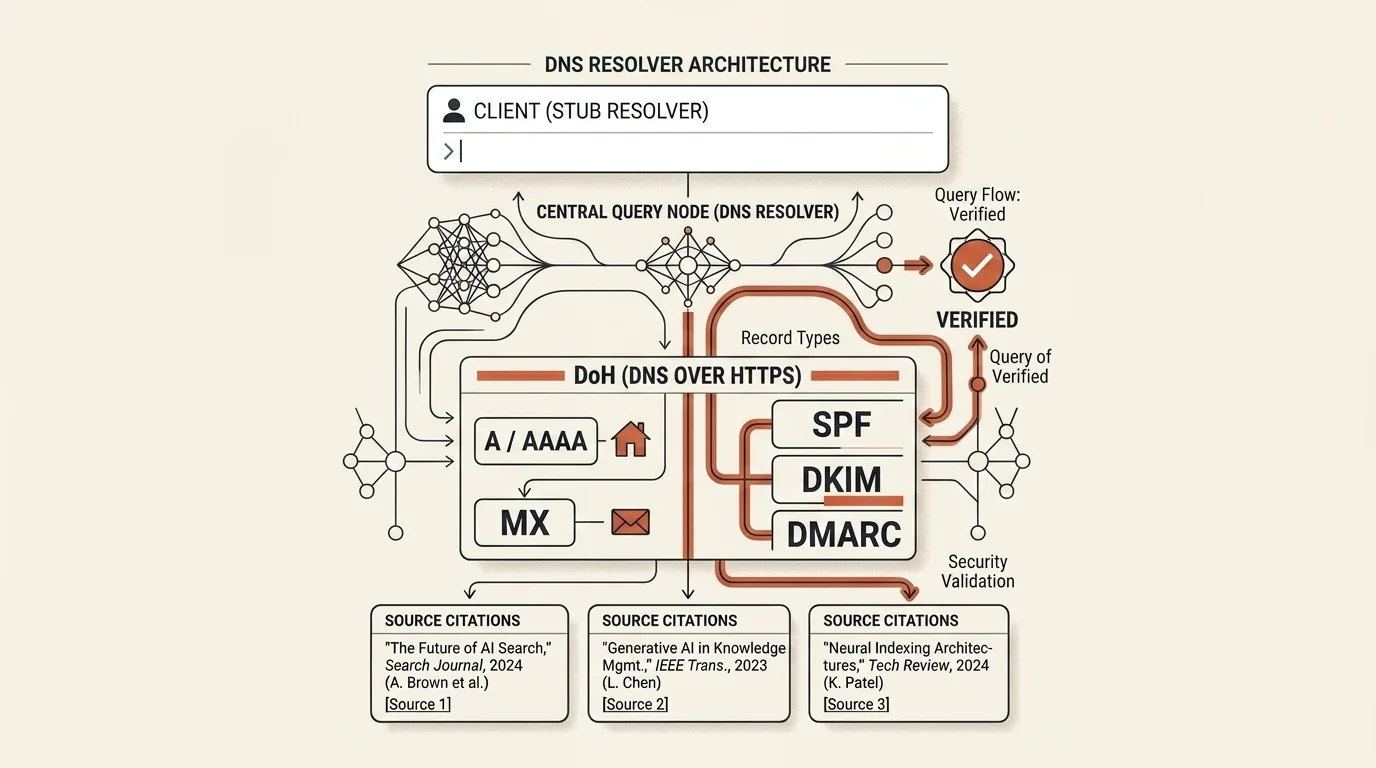
Система доменных имён (DNS) — это фундамент интернета. Каждую секунду миллионы устройств запрашивают A, MX и TXT записи. В последние годы DNS эволюционировал от открытых UDP-пакетов на порту 53 к защищенным шифрованным протоколам DoH (DNS-over-HTTPS), а инфраструктура почты стала полностью требовать трёхкомпонентную защиту: SPF, DMARC и DKIM.
Эволюция DNS: от UDP/53 к DNS-over-HTTPS (DoH)
Исторически DNS-запросы отправлялись в открытом виде по протоколу UDP. Любой промежуточный узел (провайдер, публичный Wi-Fi-роутер) мог видеть, к какому домену вы обращаетесь, или фальсифицировать ответ (DNS Poisoning).
С появлением стандарта DoH (RFC 8484), опубликованного в октябре 2018 года Полом Хоффманом (Paul Hoffman, ICANN) и Патриком Макманусом (Patrick McManus, Mozilla), DNS-запросы упаковываются в стандартные HTTP/2 и HTTP/3 POST- или GET-запросы по HTTPS. Это дает два ключевых преимущества:
- Конфиденциальность и защита от подмены: ответы подписываются TLS-сертификатом DoH-резолвера (Cloudflare 1.1.1.1, Google 8.8.8.8).
- Прямой доступ из веб-приложений: веб-браузеры и фронтенд-приложения могут запрашивать любые типы DNS-записей через REST/JSON API без необходимости использовать бэкенд-прокси.
Триада почтовой безопасности: SPF, DMARC и DKIM
Современные почтовые провайдеры (Google Workspace, Microsoft 365, Яндекс 360) мгновенно блокируют входящую почту, если на домене отправителя отсутствуют записи безопасности:
1. SPF (Sender Policy Framework)
Менг Венг Вонг (Meng Weng Wong) объединил два более ранних предложения против подмены отправителя — «Reverse MX» Хадмута Даниша и «Designated Mailer Protocol» Гордона Фецика, оба вдохновлённые статьёй 2002 года автора BIND Пола Викси, — в SPF в середине 2003-го, анонсировав его в почтовой рассылке в июне. Стандарт стал RFC 4408 в 2006 году и был доработан в текущий RFC 7208 в 2014-м. Запись TXT в корне домена содержит список разрешенных IP-адресов и почтовых сервисов:
v=spf1 a mx include:_spf.google.com include:sendgrid.net ~all
include:подключает доверенные пулы серверов рассылок.~allили-allопределяет строгость политики при несовпадении IP.
2. DMARC (Domain-based Message Authentication)
DMARC начинался как внутренняя инициатива PayPal около 2010 года — компания была любимой мишенью фишеров и продвигала коалицию из Google, Microsoft, Yahoo и других, чтобы стандартизировать общий слой политик поверх SPF и DKIM. Спецификация стала публичной в 2011 году и в марте 2015-го оформилась в RFC 7489 авторства Мюррея Кучеравы (Murray Kucherawy) и Элизабет Цвики (Elizabeth Zwicky). Запись TXT с именем _dmarc.yourdomain.com задаёт реакцию на поддельные письма:
v=DMARC1; p=quarantine; sp=reject; rua=mailto:[email protected]; pct=100
p=none: только мониторинг и сбор отчётов.p=quarantine: отправка подозрительных писем в спам.p=reject: полный отказ в приёме невалидных писем.
3. DKIM (DomainKeys Identified Mail)
DKIM объединил два конкурирующих предложения 2004 года: DomainKeys от Yahoo, созданный Марком Делани (Mark Delany), и Identified Internet Mail от Cisco, созданный Джимом Фентоном (Jim Fenton) и Майклом Томасом (Michael Thomas). Объединённый стандарт вышел как RFC 4871 в мае 2007 года — а бесплатная патентная лицензия, которую Yahoo выдала в том же году, убрала последнее препятствие для внедрения, — и был консолидирован в текущий RFC 6376 в 2011-м. Запись TXT с публичным криптографическим ключом RSA/Ed25519 находится по адресу selector._domainkey.yourdomain.com:
v=DKIM1; k=rsa; p=MIGfMA0GCSqGSIb3DQEBAQUAA4GNADCBiQKBgQ...
Что умеет наш DNS & SPF/DMARC Inspector
Инструмент DNS Lookup & SPF/DMARC Inspector сочетает в себе живую проверку и генератор конфигураций:
- Живой DoH Dig: быстрый просмотр записей A, AAAA, MX, TXT, NS, CNAME, CAA через Cloudflare и Google DoH APIs.
- Интерактивный конструктор SPF: чипы для быстрого добавления Google Workspace, M365, Yandex, SendGrid и Mailgun.
- Конструктор DMARC и DKIM: точная настройка
aspf,adkim,pct,rua/rufи селекторов ключей. - Экспорт в BIND: автоматическое формирование файлов зон BIND для размещения на собственном authoritative DNS-сервере.
Быстрый старт: откройте инструмент → проверьте домен через Live DoH Query → перейдите в SPF Builder и включите чипы своих почтовых провайдеров → перейдите в DMARC Builder и начните с p=none для мониторинга перед принудительным применением → опубликуйте обе TXT-записи → повторите запрос, чтобы убедиться, что они резолвятся.
Похожие инструменты


Частые вопросы
Что такое DNS-over-HTTPS (DoH) и в чем его преимущество?
DoH (RFC 8484) шифрует DNS-запросы и ответы внутри протокола HTTPS (порты 443/TLS). В отличие от классического незащищённого UDP/53, DoH защищает запросы от перехвата (MITM), подмены ответов (DNS Spoofing) и провайдерских блокировок, а также позволяет выполнять DNS-запросы непосредственно из браузера без обращения к системному resolver.
В чем разница между SPF, DMARC и DKIM?
SPF (Sender Policy Framework) указывает, с каких IP-адресов разрешено отправлять почту от имени вашего домена. DKIM (DomainKeys Identified Mail) добавляет цифровую криптографическую подпись к заголовкам писем. DMARC задаёт инструкцию для принимающих почтовых серверов, что делать с письмом (none, quarantine, reject), если SPF или DKIM не прошли проверку.
Что означают ~all и -all в записи SPF?
~all (SoftFail) рекомендует принимающему серверу принять письмо, но пометить его как сомнительное (или отправить в спам). -all (HardFail) жестко требует отклонить и сбросить письмо. Для плавного внедрения DMARC сначала обычно ставят ~all.
Зачем нужен DKIM selector?
Селектор DKIM позволяет домену иметь несколько открытых ключей одновременно (например, google._domainkey для Google Workspace и sendgrid._domainkey для внешней рассылки) для ротации ключей без риска сбоя отправки.

Автор
Alex RelFullstack Engineer
В коммерческой разработке с 2011 года — больше 15 лет. Автор двух SaaS-продуктов: TeleGo.io и LingvoHabit.com. Статьи здесь выросли из реальной клиентской и продуктовой работы.